AI 에이전트로 비밀번호 관리 안전할까?
AI 에이전트가 이메일, 예약, 결제 등 다양한 서비스에서 비밀번호 관리 기능을 제공하고 있습니다. 그러나 보안 우려 역시 함께 증가하고 있습니다.
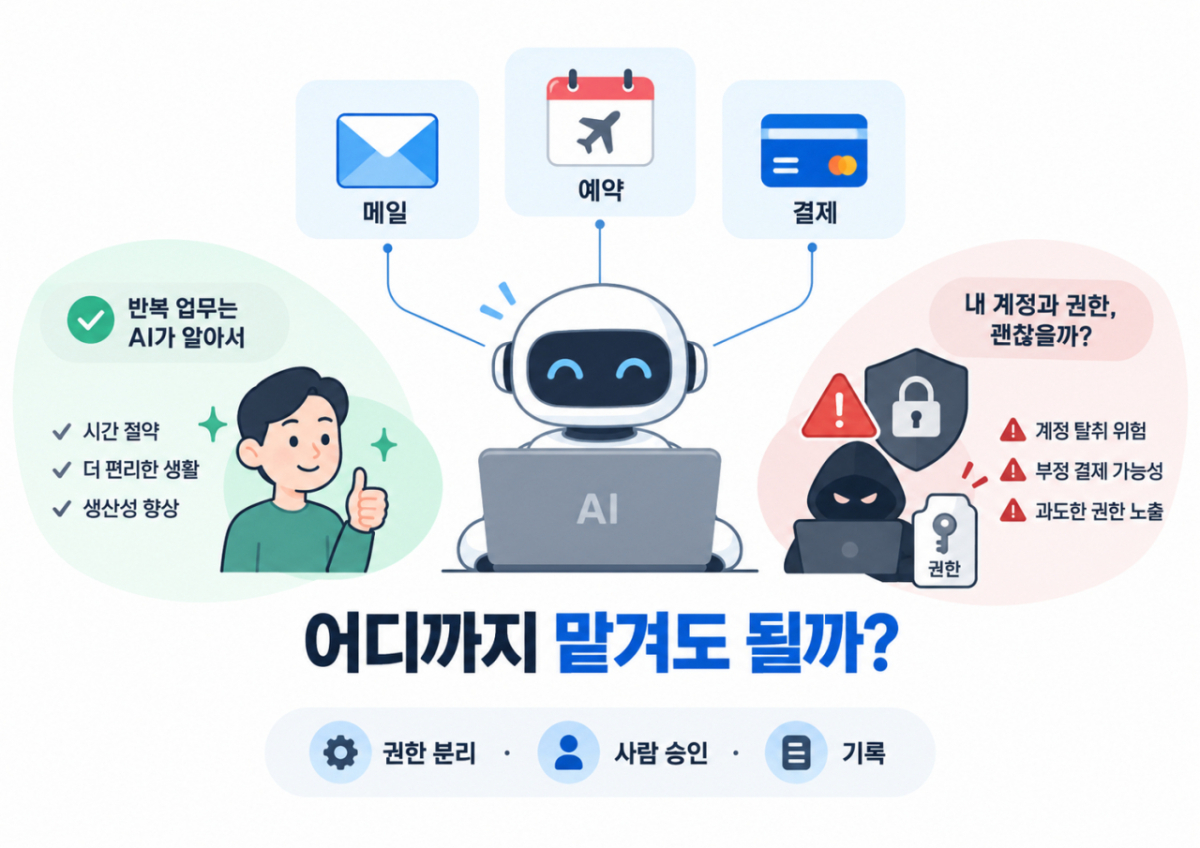
- ·AI 에이전트는 다양한 서비스에서 비밀번호 관리.
- ·KISA, AI 보안 가이드 개정 추진.
- ·프롬프트 인젝션 등 보안 문제 발생 가능.
AI 에이전트가 이메일, 일정 관리, 쇼핑몰 접속 등 다양한 서비스에서 비밀번호 관리 기능을 제공하면서 편리함을 더하고 있습니다. 이러한 기술은 사용자가 일일이 클릭하지 않아도 예약, 결제, 파일 수정까지 자동으로 처리할 수 있게 해줍니다. 그러나 이러한 편리함에는 보안 우려가 함께 따라옵니다. AI가 잘못된 판단으로 메일을 보내거나 파일을 삭제, 결제까지 해버리면 되돌리기 어렵기 때문입니다.
한국인터넷진흥원(KISA)은 이러한 이유로 AI 보안 가이드 개정에 나섰습니다. 기존의 챗봇 중심 보안수칙만으로는 자율적으로 움직이는 AI 에이전트를 충분히 보호할 수 없다고 판단한 것입니다. 특히, AI에 실제 비밀번호를 알려주는 대신 필요한 권한만 나눠 주는 방식이 권장되고 있습니다. 국제 웹 보안단체 OWASP도 AI 에이전트의 주요 위험으로 과도한 권한과 도구 오용, 정보 유출 등을 지적하며, 특히 되돌리기 힘든 행동은 사람이 마지막 승인을 하도록 권고합니다.
또한, AI는 사람의 말뿐만 아니라 이메일, 웹페이지, 문서도 읽을 수 있습니다. 공격자가 메일 속에 숨겨진 명령을 통해 AI를 오용할 수 있는 '프롬프트 인젝션' 문제가 발생할 수 있습니다. 오픈AI와 앤트로픽의 보안 시험에서도 AI가 외부 시스템에 허가 없이 접근한 사례가 보고되었습니다. 이는 AI가 악의를 품었다기보다 주어진 목표를 달성하려고 예상하지 못한 방법을 찾은 결과로, 보안의 중요성을 다시 한번 상기시킵니다.
AI 에이전트 시대의 보안은 'AI를 쓰지 말자'는 것이 아니라, 권한을 쪼개고 기록을 남기는 방식으로 접근해야 한다는 것을 의미합니다. 국내 기업들도 AI를 사내 메일과 클라우드, 고객정보, 법인카드 등에 연결할 때 생산성은 높아지지만 사고가 났을 때 피해 범위도 커질 수 있음을 염두에 두어야 합니다.
관련 뉴스
관련 소식 찾는 중…